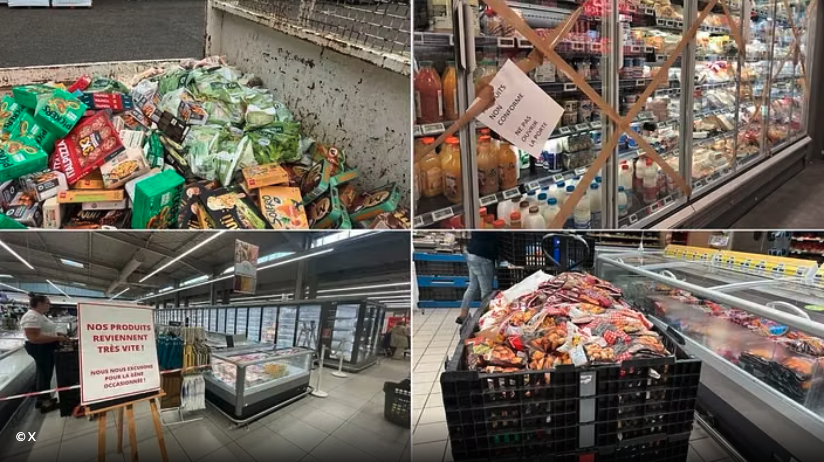
Francia, hacker sabotano i frigoriferi: danni per milioni
Cyberattacco nella notte tra l’11 e il 12 ottobre: temperature fino a 50 gradi nei sistemi di refrigerazione di centinaia di supermercati. Migliaia di alimenti distrutti, incendi e indagini in corso
Non hanno rubato dati bancari né bloccato i registratori di cassa per chiedere un riscatto. Hanno preso di mira qualcosa di altrettanto essenziale per un supermercato: il sistema che mantiene freschi gli alimenti. Nella notte tra domenica 11 e lunedì 12 ottobre, un attacco hacker ha colpito centinaia di punti vendita in Francia, provocando il surriscaldamento di frigoriferi, congelatori e celle frigorifere. Le temperature hanno raggiunto, in alcuni impianti, i 50 gradi centigradi, trasformando le attrezzature destinate alla conservazione del cibo in vere e proprie fonti di calore.
La notizia, riportata da Reuters e da diverse testate francesi, ha fatto scattare l’allarme sulla sicurezza informatica della grande distribuzione. Le conseguenze sono state pesanti: tonnellate di prodotti freschi e surgelati da eliminare, perdite economiche ingenti e alcuni incendi segnalati nei punti vendita coinvolti. La procura di Parigi ha confermato la portata dell’attacco, mentre le autorità francesi hanno avviato accertamenti per ricostruire le modalità dell’intrusione e individuare i responsabili.
Attacco hacker ai supermercati francesi: come è avvenuto
Secondo le prime ricostruzioni, i pirati informatici sono riusciti a intervenire da remoto sui sistemi di controllo della refrigerazione, attivando il cosiddetto sbrinamento forzato. Questa funzione serve normalmente a eliminare il ghiaccio accumulato negli impianti, ma gli aggressori ne avrebbero alterato i parametri, imponendo temperature anomale e prolungando il ciclo di funzionamento.
Il risultato è stato devastante. In diversi casi, i sistemi avrebbero continuato a riscaldare gli ambienti refrigerati per circa sei ore, senza che gli addetti riuscissero a intervenire tempestivamente. Secondo Le Monde, in alcuni impianti i pirati avrebbero modificato anche la durata del ciclo di sbrinamento, portandola da una a otto ore e ritardando così l’attivazione degli allarmi.
I primi segnali sono emersi all’alba, quando i dipendenti hanno aperto i negozi e trovato reparti refrigerati fuori controllo. Gelati sciolti, carne, pesce, latticini e altri prodotti deperibili non potevano più essere considerati sicuri. Per evitare rischi sanitari, le catene coinvolte hanno disposto lo smaltimento delle merci compromesse, con ripercussioni immediate sulla gestione dei punti vendita e sulle forniture.
Il danno, dunque, non si limita al valore commerciale degli alimenti perduti. Lo svuotamento dei banchi, le verifiche tecniche, la sanificazione e il ripristino degli impianti comportano ulteriori costi, oltre a possibili interruzioni del servizio. In alcuni esercizi sono stati segnalati anche piccoli incendi, circostanza che ha aggravato la preoccupazione per la sicurezza delle strutture.
Da Intermarché a Carrefour: le catene colpite
L’attacco ha interessato diversi gruppi della distribuzione francese. Tra i più esposti figurano Intermarché e Netto, marchi del gruppo Les Mousquetaires, insieme a Coopérative U, E.Leclerc, Carrefour e Monoprix. Le stime diffuse nelle prime ore non sono del tutto uniformi, perché le aziende hanno comunicato dati differenti e le verifiche risultano ancora in corso.
Intermarché ha segnalato circa 150 negozi coinvolti. Altre ricostruzioni pubblicate dalla stampa francese hanno indicato numeri più elevati, fino a circa 300 punti vendita del gruppo, mentre Coopérative U avrebbe registrato problemi in diverse decine di esercizi. Anche altri operatori hanno confermato disservizi, sebbene l’entità dei danni vari da una catena all’altra.
L’ampiezza geografica dell’incidente rende particolarmente delicata la gestione dell’emergenza.
Danfoss nel mirino delle indagini
Le prime ricostruzioni indicano nei sistemi di controllo della refrigerazione prodotti dalla società danese Danfoss il possibile punto d’accesso degli aggressori. L’attenzione degli investigatori si concentra soprattutto sulle versioni più datate del software e del firmware, cioè il programma che permette alle apparecchiature di funzionare e comunicare con i sistemi di gestione.
Come riferito da BleepingComputer, gli aggressori avrebbero sfruttato controllori frigoriferi vulnerabili per modificare da remoto i parametri operativi. Il problema evidenzia i rischi legati alle apparecchiature connesse a Internet e non aggiornate, soprattutto quando regolano funzioni essenziali per la sicurezza alimentare.
Danfoss ha ricondotto l’attenzione sui dispositivi obsoleti, sottolineando la necessità di utilizzare versioni aggiornate dei sistemi supportati e di sostituire quelli arrivati a fine vita. La questione è particolarmente importante perché gli impianti industriali e commerciali possono restare in servizio per molti anni, anche quando il software che li governa non riceve più aggiornamenti di sicurezza.
Al momento, tuttavia, occorre distinguere la vulnerabilità tecnica dall’identificazione dei responsabili. Le informazioni disponibili non consentono ancora di attribuire l’attacco a un gruppo specifico né di stabilire con certezza tutte le modalità dell’intrusione. Gli investigatori dovranno chiarire se i pirati abbiano sfruttato una falla nota, credenziali compromesse o altre debolezze nella gestione degli accessi.
Perdite per milioni di euro e rischio alimentare
La stima complessiva dei danni resta provvisoria, ma le prime valutazioni parlano di perdite potenzialmente pari a decine di milioni di euro. Il direttore generale di Intermarché, Thierry Cotillard, ha riferito alla stampa francese che l’impatto economico potrebbe raggiungere questa dimensione, considerando le merci distrutte e le conseguenze operative dell’incidente.
Un episodio locale offre un’indicazione concreta della portata del problema. Secondo la testata francese Les Numériques, a Haguenau, nell’Alsazia, due supermercati avrebbero stimato complessivamente in circa 270.000 euro il valore delle perdite. Si tratta di una cifra circoscritta a due esercizi, che aiuta però a comprendere come i costi possano crescere rapidamente quando un’intera catena del freddo viene compromessa.
La questione più delicata riguarda la sicurezza dei consumatori. Quando un alimento deperibile rimane per ore a temperature non idonee, il ripristino del frigorifero non garantisce che il prodotto sia nuovamente sicuro. Per questo le catene hanno preferito eliminare le scorte compromesse, evitando che merci potenzialmente pericolose tornassero sugli scaffali.
Indagini in corso e allarme per la sicurezza informatica
La procura di Parigi ha aperto un’indagine, affidata agli investigatori specializzati nella criminalità informatica. Anche l’Agenzia nazionale francese per la sicurezza dei sistemi informativi, l’ANSSI, è stata coinvolta per analizzare l’incidente e verificare eventuali rischi per altre infrastrutture.
Le autorità stanno inoltre valutando se episodi analoghi possano interessare altri Paesi europei. La possibile diffusione di apparecchiature e tecnologie simili rende necessario verificare se la vulnerabilità riguardi soltanto i negozi francesi colpiti oppure una platea più ampia di utilizzatori.
L’attacco dimostra quanto la sicurezza informatica sia ormai inseparabile dalla gestione materiale delle attività economiche. Un supermercato può disporre di sistemi di pagamento funzionanti, personale presente e scaffali pieni, ma basta compromettere il controllo della temperatura per rendere inutilizzabile una parte consistente della merce.
La vicenda francese pone quindi una domanda che va oltre il conto economico delle singole aziende: quanto sono protette le infrastrutture digitali che regolano la conservazione degli alimenti, la logistica e gli altri servizi essenziali? Gli investigatori dovranno ricostruire le responsabilità, mentre le imprese saranno chiamate a rafforzare controlli, aggiornamenti e procedure di emergenza. Perché, in un’economia sempre più connessa, anche un frigorifero può trasformarsi in un bersaglio informatico capace di provocare danni su larga scala.
Di Dario Lessa
Leggi anche: La corsa degli umanoidi è già un mercato miliardario